LONDRA – Il governo britannico ha invitato i cittadini a fare scorte di cibo, acqua, medicinali e altri beni essenziali per prepararsi a possibili interruzioni dei servizi provocate da cyberattacchi o altre emergenze.
Il ministro della Difesa Wes Streeting ha avvertito che il “terrorismo sponsorizzato da Stati” rappresenta una minaccia crescente per la vita quotidiana nel Regno Unito e ha chiesto alla popolazione di prepararsi a scenari capaci di colpire infrastrutture e catene di approvvigionamento.
Parlando all’apertura di un nuovo impianto della Difesa nelle West Midlands, Streeting ha spiegato che un attacco informatico potrebbe compromettere sistemi aziendali, bloccare i pagamenti e creare difficoltà nell’accesso a beni di prima necessità.
“Come ce la caveremmo se i sistemi di pagamento dei supermercati smettessero di funzionare?”, ha chiesto.
“Questi sono il tipo di problemi e minacce quotidiane che potremmo trovarci ad affrontare, ed è giusto chiedere al Paese di essere pronto e a tutti di fare la propria parte.”
Tra le dotazioni consigliate figurano acqua, alimenti, medicinali e radio a manovella, utili in caso di interruzioni prolungate dell’elettricità o delle comunicazioni.
L’avvertimento coincide con l’avvio della prima fase della campagna governativa “Be Ready”, un programma triennale destinato a fornire indicazioni alla popolazione su come affrontare disservizi causati da eventi estremi o altre emergenze.
L’iniziativa punta in particolare a preparare le famiglie a interruzioni nella fornitura di acqua ed elettricità e a eventuali blocchi dei collegamenti internet.
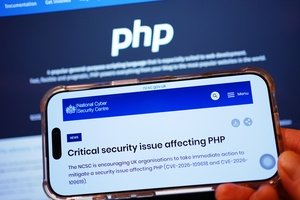
La campagna prende inoltre il via dopo un grave problema di sicurezza informatica che questa settimana ha interessato milioni di siti in tutto il mondo.
Anche alcuni servizi governativi australiani sono stati temporaneamente posti offline dopo la scoperta di vulnerabilità critiche nel linguaggio di programmazione PHP.
Le falle possono consentire agli hacker di eseguire codice da remoto, interrompere servizi e accedere a dati degli utenti.
La PHP Foundation ha successivamente pubblicato correzioni urgenti per vulnerabilità rimaste nascoste per anni, invitando gli amministratori dei siti ad aggiornare immediatamente i propri sistemi.