WASHINGTON - Prosegue la serie di blackout informatici negli Stati Uniti, dopo che nei giorni scorsi i disservizi avevano riguardato i voli aerei, le banche e servizi Microsoft, nelle scorse ore gli utenti hanno segnalato un’interruzione dei servizi Apple e nella rete interna della National Security Agency.
Le autorità e le aziende coinvolte hanno escluso, finora, l’ipotesi di un attacco informatico coordinato, attribuendo le interruzioni a manutenzioni, aggiornamenti software o guasti tecnici. La successione degli episodi, tuttavia, ha puntato l’attenzione sulla vulnerabilità delle infrastrutture digitali e sulla dipendenza da sistemi sempre più interconnessi tra loro.
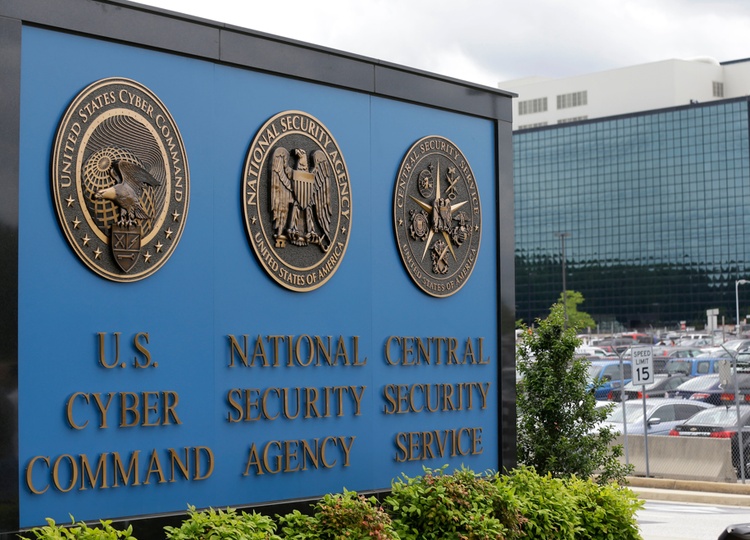
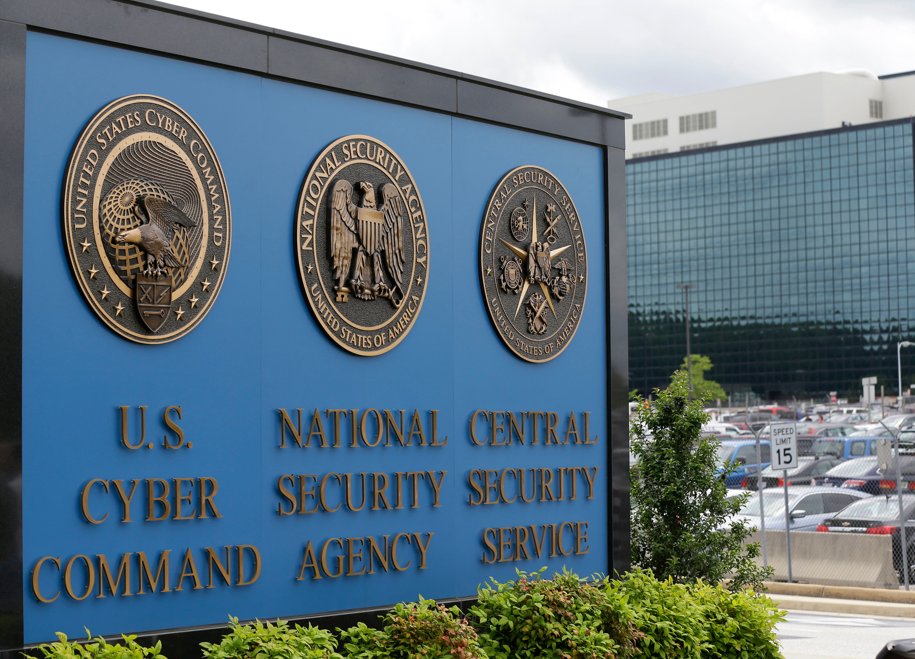
L’interruzione temporanea della NSANet, la rete della National Security Agency, altamente classificata e utilizzata dai dipendenti per condividere informazioni riservate ha allarmato l’agenzia, che ha comunque parlato di un problema verificatosi durante una manutenzione programmata, sottolineando che le capacità operative considerate essenziali sono rimaste pienamente funzionanti.
Per alcune ore è stato attivato un “codice giallo”, il secondo livello più alto del sistema interno, con ingressi scaglionati per il personale. Nelle ore successive la situazione è tornata al “codice verde”, anche se il ripristino completo della rete era ancora in corso.
Il direttore della National Intelligence, Jay Clayton, ha riferito che il malfunzionamento è stato collegato all’applicazione di una ‘patch’ destinata a correggere vulnerabilità software individuate il mese scorso.
Falle che interesserebbero PHP, il linguaggio utilizzato da una larga parte dei siti web mondiali, e potrebbero consentire a eventuali hacker di accedere a dati sensibili. Clayton ha ribadito che non ci sono indicazioni di un cyberattacco dietro il problema della Nsa né dietro gli altri recenti blackout tecnologici.
Secondo fonti statunitensi, inoltre, l’interruzione non ha compromesso la condivisione di intelligence con gli alleati dei Five Eyes, tra cui Australia, Regno Unito, Canada e Nuova Zelanda.
Nelle stesse ore, Apple ha confermato malfunzionamenti che hanno interessato diversi servizi, tra cui App Store, Apple Music, AppleCare, Apple Pay e account iCloud. Anche in questo caso, l’azienda ha attribuito le difficoltà a un aggiornamento interno, precisando che molti sistemi erano già tornati operativi durante gli interventi sui servizi ancora coinvolti.
I fatti seguono a una settimana segnata da altri problemi di vasta portata. Venerdì tutti i voli negli Stati Uniti erano stati bloccati per ore a causa di un grave guasto informatico, con migliaia di ritardi e cancellazioni.
La Federal Aviation Administration ha ricondotto l’incidente a un singolo router in Arkansas. Poche ore prima, un blackout dei prodotti Microsoft aveva impedito a utenti di diversi Paesi di utilizzare la posta elettronica di Outlook, Teams e altri servizi, e migliaia di clienti di Chase Bank avevano segnalato difficoltà nell’accesso ai propri conti online.
La sequenza di guasti ha inevitabilmente alimentato sospetti e teorie di possibili attacchi hacker, soprattutto perché alcuni episodi sono avvenuti in prossimità di un test nazionale di emergenza della Federal Emergency Management Agency.
Ad un attacco hacker è invece stato attribuito l’inserimento di un codice malevolo - malware – nei siti web di 178 organizzazioni, tra cui CNN, BBC, Zoom e HSBC, sfruttando una vulnerabilità di una piattaforma utilizzata per testare le modifiche ai siti internet.
Secondo quanto riferito dalla società di cybersicurezza Report URI, gli autori dell’attacco avrebbero introdotto il codice malevolo nei progetti dei clienti di Optimizely Web Experimentation, una piattaforma che le aziende utilizzano per sperimentare modifiche ai propri siti web.
Optimizely ha confermato che un soggetto non autorizzato ha sfruttato una vulnerabilità del suo prodotto Experimentation per sostituire gli indirizzi dei portafogli di criptovalute con quelli controllati dagli hacker e per intercettare i dati delle carte di pagamento inseriti nei moduli online.