WASHINGTON – Il Pentagono sta trattando come possibile cyberattacco una serie di misteriosi guasti ai freezer che ad agosto hanno provocato la distruzione di generi alimentari in diverse basi militari degli Stati Uniti.
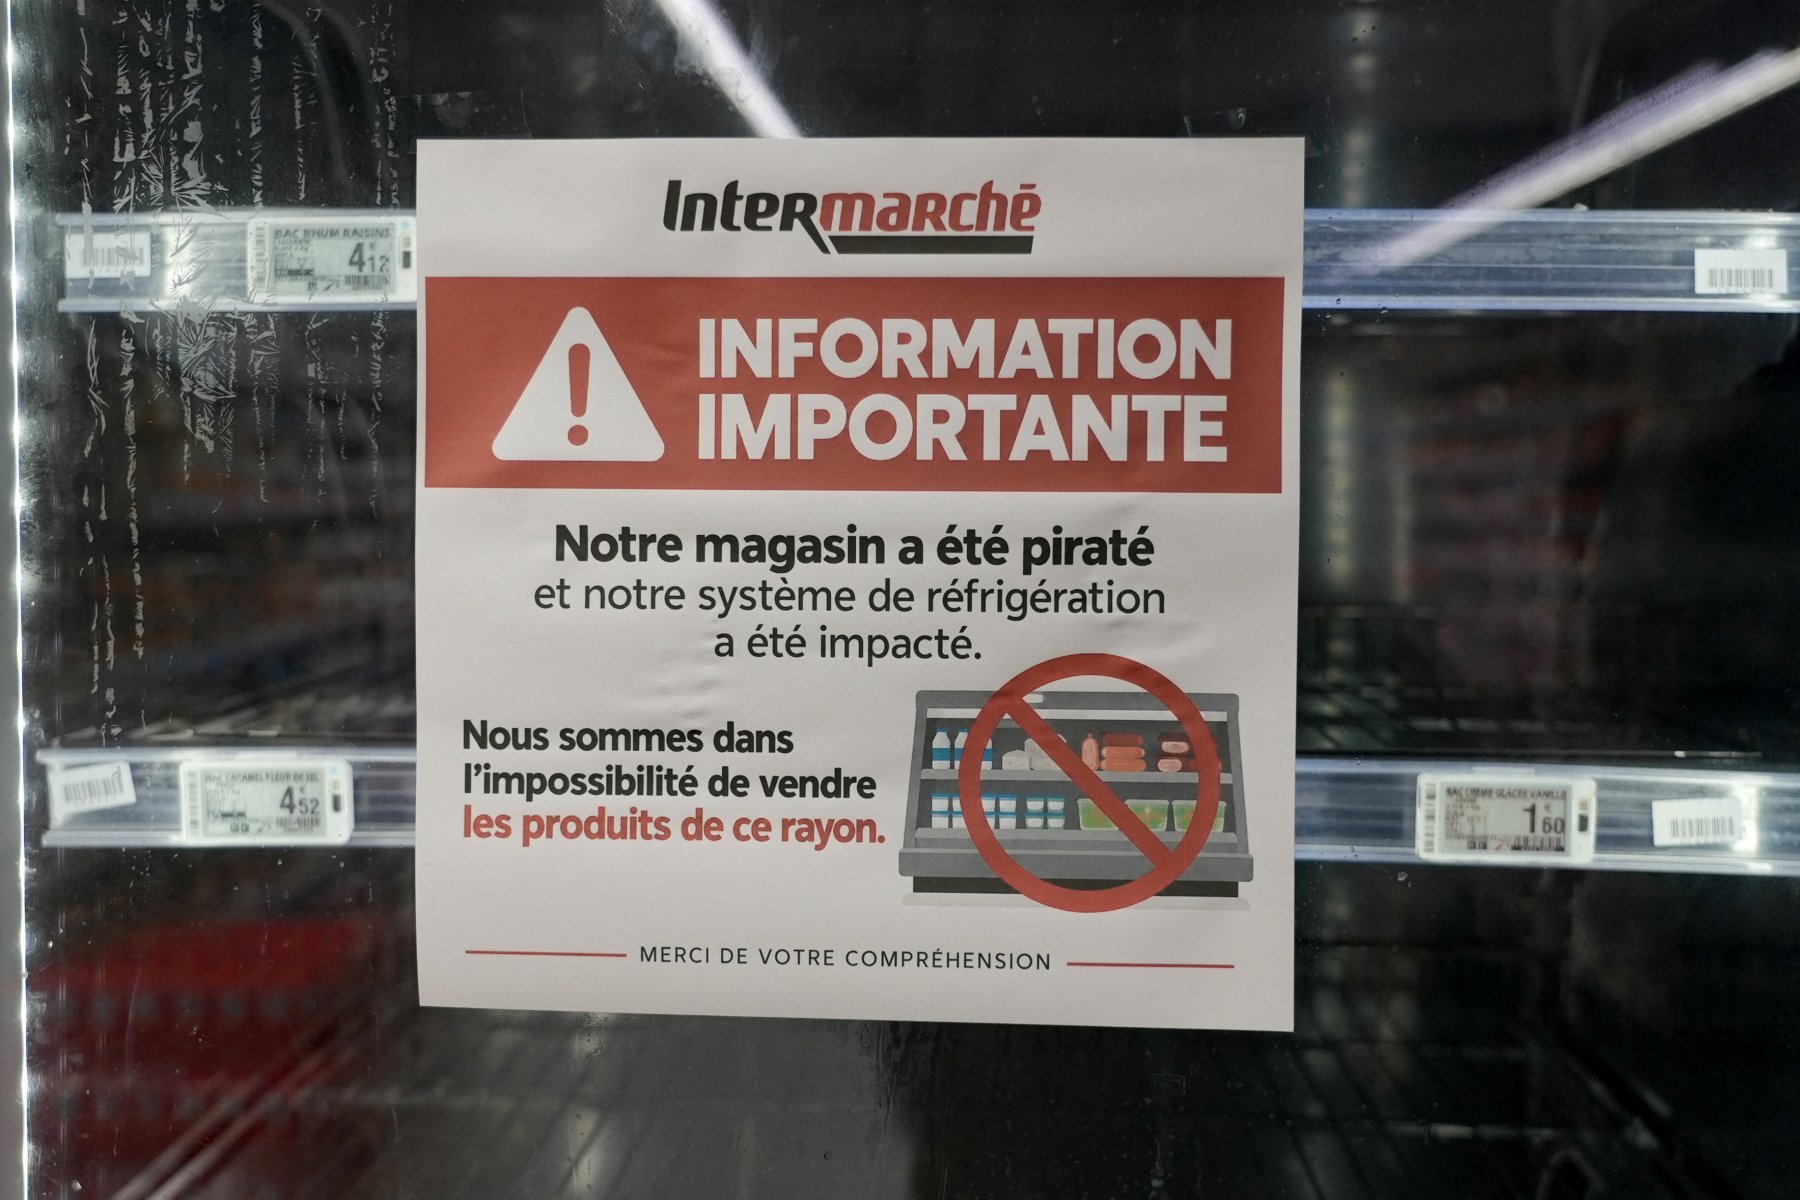
Secondo quattro funzionari a conoscenza dell’indagine, gli investigatori americani sono in contatto con le autorità francesi per confrontare quanto accaduto con un attacco informatico simile che, all’inizio del mese, ha colpito sistemi di refrigerazione commerciali in Francia.
Non è ancora chiaro a che punto sia l’inchiesta né se siano state raggiunte conclusioni sull’origine degli episodi o sui possibili responsabili.
Il Pentagono ha confermato soltanto che un’unità del Cyber Command sta lavorando in coordinamento con altre agenzie e con le forze dell’ordine.
Anche il Cyber Field Office dell’Army Criminal Investigation Division è coinvolto e sta collaborando con gli investigatori francesi per comprendere meglio le cause dei guasti registrati in Europa.
Negli Stati Uniti, i problemi hanno interessato almeno sei commissary, i negozi presenti nelle basi dove il personale militare acquista generi alimentari.
In alcuni casi i freezer non si sono semplicemente spenti: durante la notte, i sistemi di raffreddamento avrebbero innalzato autonomamente la temperatura, lasciando al mattino grandi quantità di cibo scongelato o inutilizzabile.
A Fort Huachuca, in Arizona, il sistema è entrato in modalità sbrinamento riscaldando i generi alimentari custoditi all’interno.
Se fosse confermata l’origine informatica, il caso mostrerebbe ancora una volta la vulnerabilità delle infrastrutture essenziali collegate alla rete, compresi i sistemi della catena della refrigerazione.
In Francia, un attacco informatico aveva modificato i controlli della temperatura in oltre 350 attività commerciali, costringendo supermercati a svuotare interi reparti di prodotti surgelati deteriorati.
In alcuni impianti la temperatura sarebbe salita a tal punto da provocare incendi.
Gli esperti hanno osservato che l’attacco francese potrebbe essere stato facilitato dall’utilizzo di dispositivi obsoleti o firmware non aggiornati.
La società danese Danfoss, i cui controller erano installati in numerosi impianti colpiti, aveva segnalato che apparecchiature datate possono risultare più vulnerabili alle intrusioni.
Non è stato accertato se gli stessi sistemi fossero presenti anche nelle basi americane coinvolte.
Secondo Bill Moore, amministratore delegato della società di cybersicurezza industriale Xona Systems, il problema nasce anche dal fatto che dispositivi progettati originariamente per funzionare in modo isolato vengono sempre più spesso collegati a internet.
“Può certamente interrompere la catena di approvvigionamento alimentare”, ha osservato.