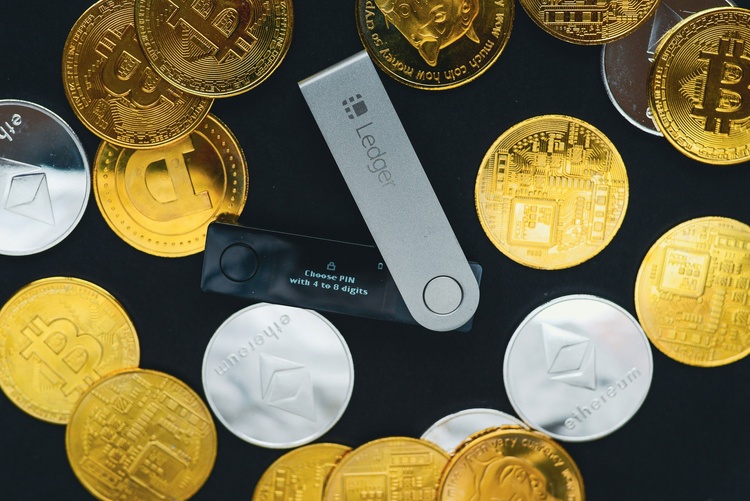
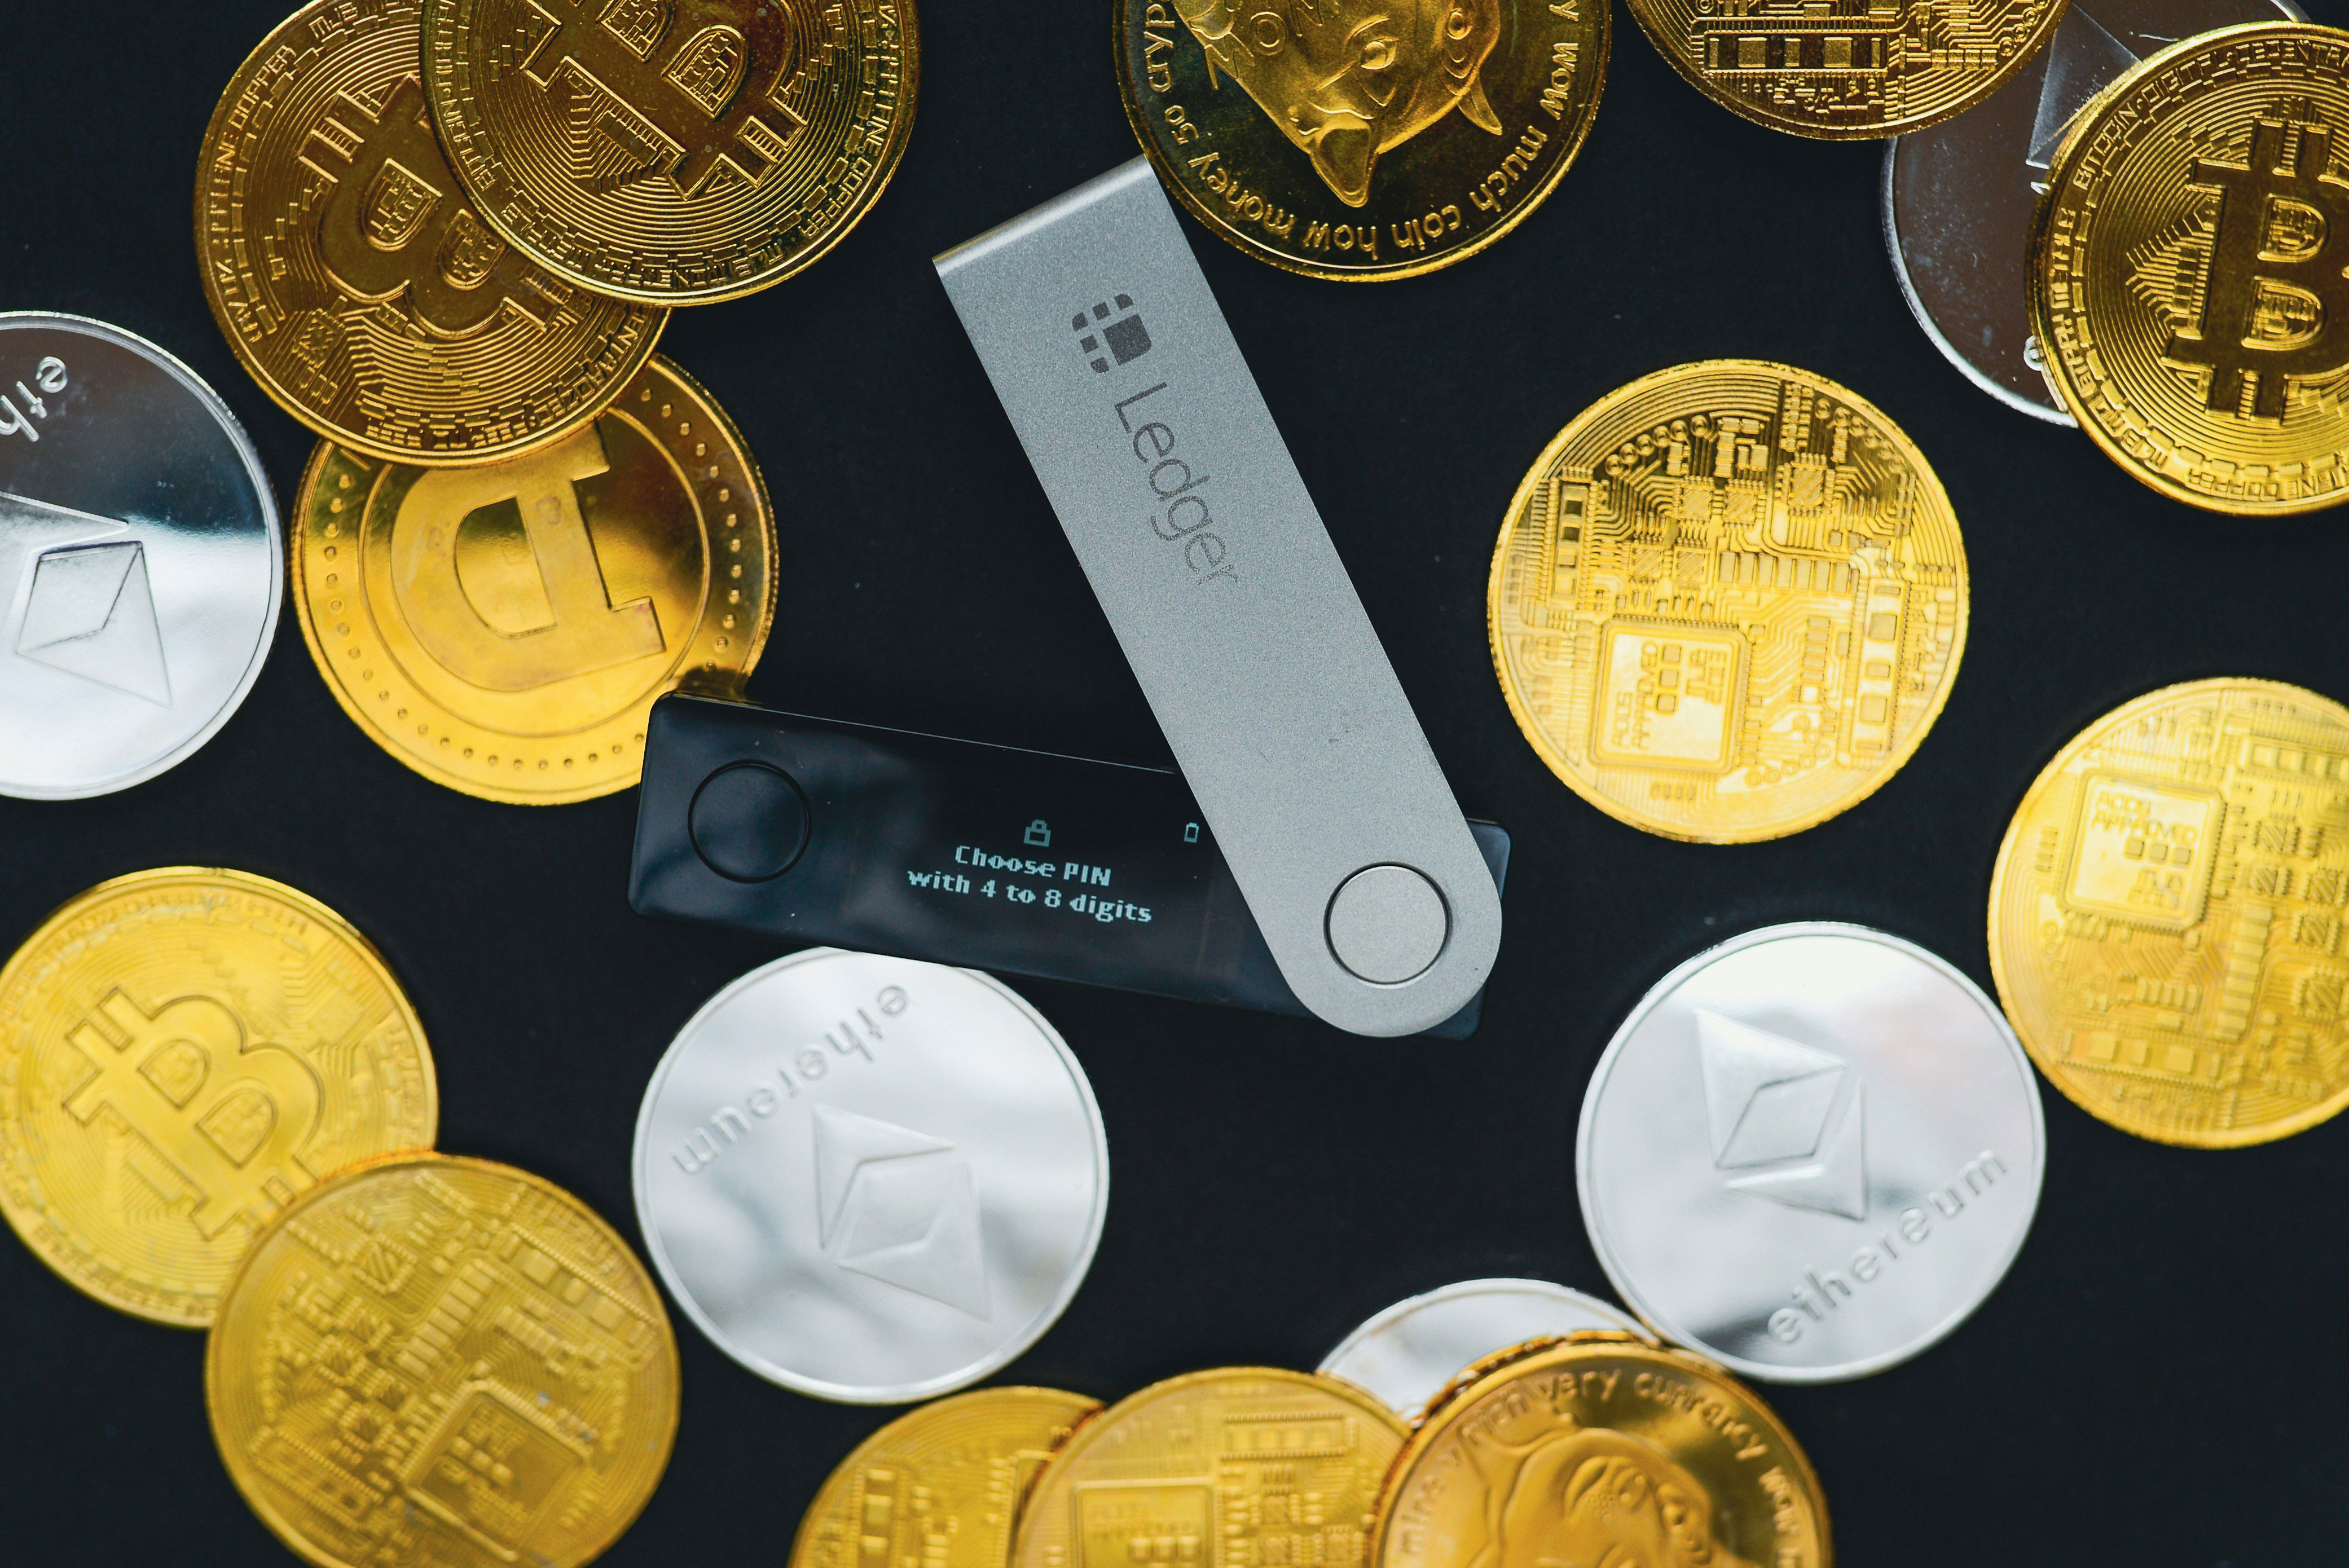
Eppure, cosa succede quando è proprio lo strumento scelto per difendere il proprio patrimonio a trasformarsi nella porta d'accesso per i ladri? È il paradosso al centro del caso Ledger, azienda francese specializzata nella produzione di dispositivi fisici per custodire le criptovalute, finita al centro di un attacco che avrebbe permesso di sottrarre, a seconda delle stime, tra gli 80 e i 100 milioni di dollari americani.
Questa volta, infatti, i criminali non hanno dovuto violare le difese digitali di una piattaforma o sottrarre le credenziali agli utenti, ma hanno manomesso direttamente le “casseforti” destinate a proteggerli. La vicenda ruota attorno a CryptoBilis, rivenditore di prodotti Ledger con sede in Malesia, un punto di riferimento per la distribuzione dei dispositivi nel Sud-est asiatico.
Nel marzo 2026 l'azienda viene ceduta a un cittadino cinese, la cui identità resta poco chiara, continuando però ad operare con lo stesso nome e gli stessi canali commerciali. Secondo le ricostruzioni alcuni dispositivi Ledger Nano X distribuiti attraverso questa rete sarebbero stati sabotati. Al momento non è stato dimostrato un collegamento diretto tra il nuovo proprietario e le modifiche, ma la coincidenza temporale è uno degli elementi al centro delle indagini.
Per comprendere la portata dell'attacco bisogna fare una precisazione: spesso si dice che i bitcoin sono al sicuro “all’interno del Ledger” anche se in realtà non sono conservati materialmente all'interno di esso. Restano registrati sulla blockchain, mentre il dispositivo protegge le chiavi private necessarie per autorizzare le transazioni e disporre dei fondi.
Durante la configurazione viene generata una frase di recupero composta da 24 parole, la quale consente di ripristinare il portafoglio digitale anche in caso di smarrimento o rottura dell'apparecchio. Chiunque riesca a impossessarsi di tali parole può ottenere pieno accesso ai fondi ed è proprio su questo passaggio che si sarebbe concentrato il piano criminale. Invece di tentare di violare il chip di sicurezza, i responsabili avrebbero inserito nei dispositivi una piccola scheda elettronica capace di intercettare le informazioni visualizzate sullo schermo durante la configurazione.
Le 24 parole venivano registrate e trasmesse a distanza attraverso un sistema dotato di connettività mobile, senza che il proprietario potesse accorgersi di nulla. Il componente che protegge le chiavi rimaneva infatti intatto, permettendo al dispositivo di superare i normali controlli di autenticità. Una cassaforte apparentemente originale, dunque, ma con una microspia nascosta al suo interno. Il furto sarebbe entrato nella fase decisiva il 9 ottobre 2026, quando gli aggressori hanno iniziato a svuotare numerosi portafogli in rapida successione. Ledger ha invitato chi avesse acquistato un dispositivo attraverso questo canale a non configurarlo e, a chi lo avesse già fatto, ha raccomandato di mettere al sicuro i propri fondi seguendo le procedure indicate dall'azienda.
La lezione è tutt’altro che marginale: la sicurezza di Bitcoin si fonda sulla possibilità di controllare direttamente i propri fondi, senza dover dipendere da banche o intermediari. Ma tale autonomia comporta anche la responsabilità di proteggere le chiavi che rendono possibile quel controllo.
E quando a essere compromesso è lo strumento stesso, prima ancora che arrivi nelle nostre mani, l’autonomia non si esaurisce nella custodia delle chiavi, ma comincia dalla scelta di chi ci vende gli strumenti per custodirle.
Questo articolo contiene opinioni personali dell’autore che non devono costituire la base per prendere decisioni di investimento. Ricordiamo che l’intento di questa rubrica non è quello di dare consigli finanziari, ma semplicemente analizzare il mondo delle criptovalute per renderlo accessibile a tutti.